Lorsque la société Anthropic a averti cette semaine que l’IA pourrait bientôt se propager par le biais des appareils intelligents présents dans nos maisons, notamment les balayeuses robotisées et les réfrigérateurs intelligents, Nicolas Papernot n’a pas été surpris.
Ce professeur d’ingénierie informatique à l’Université de Toronto tire la sonnette d’alarme à ce sujet depuis des mois.
Ce texte est une traduction d’un article de CTV News.
«Nous savons depuis un certain temps déjà que l’IA permet l’émergence d’une nouvelle forme de vers informatiques», a expliqué M. Papernot à CTV News.
En juin, son équipe a publié une étude démontrant que l’IA peut alimenter des logiciels malveillants capables de se propager d’eux-mêmes et d’adapter leur attaque à chaque appareil qu’ils rencontrent. Son équipe a découvert qu’il était possible de télécharger des modèles d’IA sur Internet et de les utiliser pour créer des logiciels malveillants capables de s’introduire dans toutes sortes d’appareils, des ordinateurs portables aux caméras, puis de se propager.
Comme les anciens vers non basés sur l’IA exploitaient une faille spécifique, ils ne pouvaient se propager qu’aux appareils présentant cette même vulnérabilité, selon le spécialiste.
«Désormais, ce que l’on peut faire avec l’IA, c’est écrire un logiciel qui s’adapte à chacun des appareils victimes que le logiciel malveillant rencontre», a dit M. Papernot.
«Ces appareils sont généralement très mal sécurisés, car ils étaient auparavant considérés comme des cibles de faible valeur», a-t-il souligné à propos des appareils de maison intelligente. L’IA en fait des cibles potentielles, soit comme tremplin vers des appareils plus sensibles, soit pour augmenter la puissance de calcul nécessaire à des attaques contre des infrastructures critiques, telles que les hôpitaux, a-t-il ajouté.
Anthropic a indiqué que de petits modèles d’IA pourraient être «à quelques mois» de pouvoir se copier eux-mêmes sur des appareils, tels que «des fours intelligents et des boîtiers Android TV de marques moins connues». Ses chercheurs ont précisé qu’une telle IA «pourrait également identifier de son propre chef des appareils inconnus» et serait difficile à désactiver.
Selon M. Papernot, la nouveauté des travaux d’Anthropic réside dans le fait de démontrer qu’un modèle d’IA n’a pas besoin d’une seule machine puissante. Il peut être réparti sur plusieurs appareils peu coûteux, tels que des boîtiers de télévision intelligents, qui pourraient fonctionner ensemble pour l’exécuter.
Cet avertissement est survenu alors que la France était encore sous le choc d’une cyberattaque majeure.
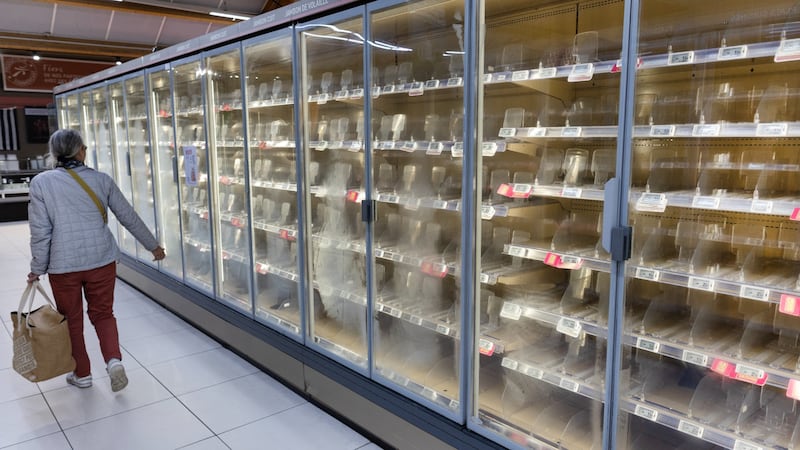
Dans la nuit de samedi à dimanche, des pirates ont pris le contrôle des systèmes de réfrigération de centaines de supermarchés, forçant les réfrigérateurs et les congélateurs à passer en mode dégivrage. Le propriétaire de la chaîne Intermarché a indiqué que les réfrigérateurs de plusieurs de ses magasins avaient été chauffés à 50°C pendant six heures. Un gérant de magasin a déclaré que les températures avaient atteint 80°C.
Les pertes sont estimées à plusieurs millions de dollars. Les attaquants ont ciblé des contrôleurs fabriqués par la société danoise Danfoss. L’entreprise a précisé que ces appareils étaient soit trop anciens pour recevoir des mises à jour de sécurité, soit qu’ils n’avaient pas été mis à jour.
Rien de ce qui a été rapporté jusqu’à présent ne suggère que l’IA ait été impliquée. Mais Nicolas Papernot a affirmé que cette attaque montre que la dynamique économique de la cybersécurité est en train de changer. Les appareils qui, par le passé, ne valaient pas la peine que les pirates s’y attardent, deviennent désormais des cibles beaucoup plus faciles, d’après lui.
«Nous ne pouvons tout simplement plus nous permettre d’être négligents en matière de cybersécurité», a-t-il prévenu.
Mardi, M. Papernot et d’autres chercheurs ont publié une lettre ouverte signée par plus de 400 scientifiques, dont les pionniers canadiens de l’IA Geoffrey Hinton et Yoshua Bengio.
La lettre indique que l’IA capable de mener des cyberattaques devrait être testée dans un environnement air gap, complètement isolé d’Internet, jusqu’à ce que les chercheurs comprennent de quoi elle est capable. Elle préconise également la création d’un organisme de surveillance international chargé d’établir des normes de sécurité et de recenser les failles de sécurité.
Comment protéger vos appareils intelligents?
Bien que les inquiétudes concernant les agents d’IA rebelles aient fait les manchettes ces derniers temps, le professeur Nicolas Papernot s’inquiète davantage de l’utilisation de l’IA pour attaquer des infrastructures essentielles telles que les réseaux électriques et les réseaux d’approvisionnement en eau.
Il a souligné qu’il existait des mesures simples que les gens pouvaient prendre pour tenter de protéger leurs appareils contre les vers alimentés par l’IA.
Ses deux principaux conseils? Cessez de réutiliser le même mot de passe pour plusieurs services et maintenez tous vos appareils à jour.
Comme l’IA rend les cyberattaques moins coûteuses et plus faciles à lancer, il est peut-être plus important que jamais de maintenir les appareils à jour. Le délai entre la mise à disposition d’un correctif et l’exploitation d’une faille «devient très, très court», a rapporté M. Papernot. «Les gens ont beaucoup moins de temps pour mettre ces appareils à jour», a-t-il précisé.
Avec des informations de Reuters