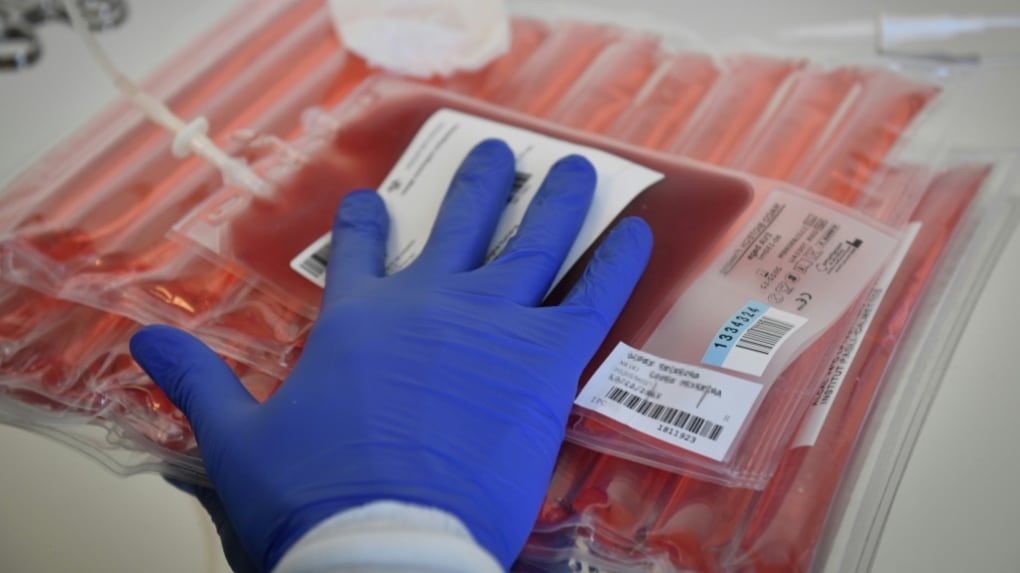
Une cyberattaque visant plusieurs banques de sang en France avait pour objectif de faire monter la température à des niveaux extrêmement élevés, mais elle a été déjouée avant d’avoir pu causer le moindre dommage aux produits sanguins ou aux échantillons, ont annoncé les autorités françaises.
Cet incident survient après que des supermarchés de plusieurs pays européens eurent signalé cette semaine que leurs réfrigérateurs et congélateurs s’étaient réchauffés après avoir été piratés à distance, entraînant la détérioration de plusieurs tonnes de denrées alimentaires pour un coût total de plusieurs millions d’euros.
L’Établissement français du sang (EFS) a indiqué dans un communiqué publié mardi soir que «des seuils de température et de dégivrage ont été portés à de très hautes températures», lundi, dans trois de ses sites de stockage de produits sanguins.
L’hebdomadaire français Le Canard enchaîné, qui a révélé cette cyberattaque, a précisé que la température, normalement réglée à -30 °C, est montée jusqu’à 110 °C.
«Aucun impact sanitaire n’a été identifié et aucune perte de produits sanguins n’est à déclarer», a signalé l’EFS. La cyberattaque a touché les installations de supervision et de pilotage de chambres froides sur trois sites de l’EFS.
Les produits stockés étaient «des poches de plasma destinées à la transfusion et des poches de plasma destinées au fractionnement pour la fabrication de médicaments». Ils ont été soit transférés, soit mis en sécurité, précise le communiqué.
«Les systèmes de surveillance et d’alarme de l’EFS ont permis d’identifier rapidement ces anomalies et de prendre les mesures nécessaires afin qu’aucun échantillon ou produit sanguin ne soit altéré», a indiqué l’EFS.
L’EFS a ajouté que les activités de collecte et de distribution de sang se poursuivent sans interruption, garantissant ainsi la continuité des services aux patients dans les hôpitaux et autres établissements de santé.
L’entreprise fournissant les équipements de réfrigération, Coolworld, a déclaré dans un communiqué avoir «connaissance» de cet incident de cybersécurité.
«La vulnérabilité actuellement évoquée dans les médias concerne un composant fourni par un prestataire tiers et non contrôlé directement par Coolworld», a-t-elle soutenu.
L’entreprise a précisé qu’«un nombre limité d’unités» a été touché et qu’elle prend des «mesures appropriées».
L’Agence nationale de la sécurité des systèmes d’information et le ministère de la Santé mènent actuellement une enquête sur cet incident.
Impacts financiers sur les supermarchés
Les cyberattaques contre des systèmes de réfrigération survenues cette semaine rappellent un épisode similaire, mi-octobre, qui avait visé les réfrigérateurs et congélateurs de centaines de supermarchés et de commerces indépendants en France, en Belgique et aux Pays-Bas.
L’une des enseignes touchées lors de cet incident, le groupe néerlandais de supermarchés Ahold Delhaize, a déclaré mercredi qu’il s’attendait à ce que la cyberattaque réduise ses ventes au quatrième trimestre d’un montant pouvant atteindre 250 millions € (392 millions $ CAN) et qu’elle ampute son résultat opérationnel sur la même période d’une somme allant jusqu’à 100 millions € (156,8 millions $ CAN).
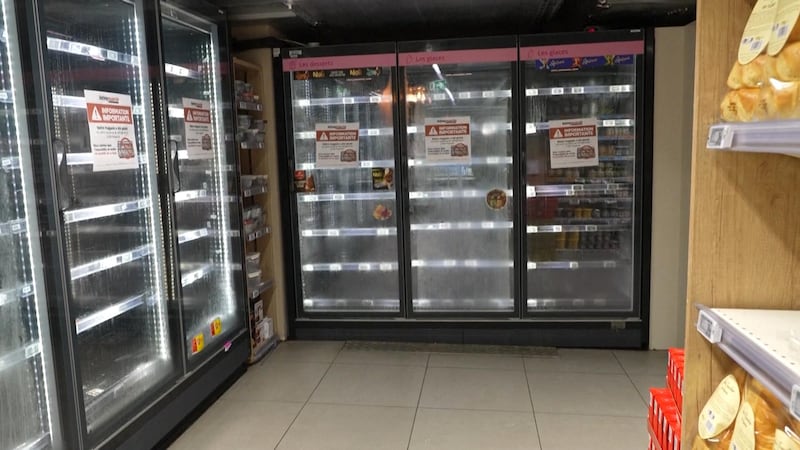
«Bien que la majeure partie des perturbations ait été maîtrisée en l’espace de deux semaines, les travaux se poursuivent pour rétablir pleinement nos activités normales», a indiqué le PDG, Frans Muller.
«Comme nous en sommes tous conscients, les cybermenaces constituent une réalité de plus en plus préoccupante pour les entreprises aujourd’hui», a-t-il déclaré dans un communiqué publié à l’occasion de la présentation des résultats trimestriels du groupe.
L’entreprise avait précédemment évoqué des «actes malveillants» et avait, par mesure de précaution, mis hors ligne certains de ses systèmes, notamment les sites web et les applications de ses différentes enseignes, tant en Europe qu’aux États-Unis.